
Sicherheitsstandards und Regulierung
Die Landkarte
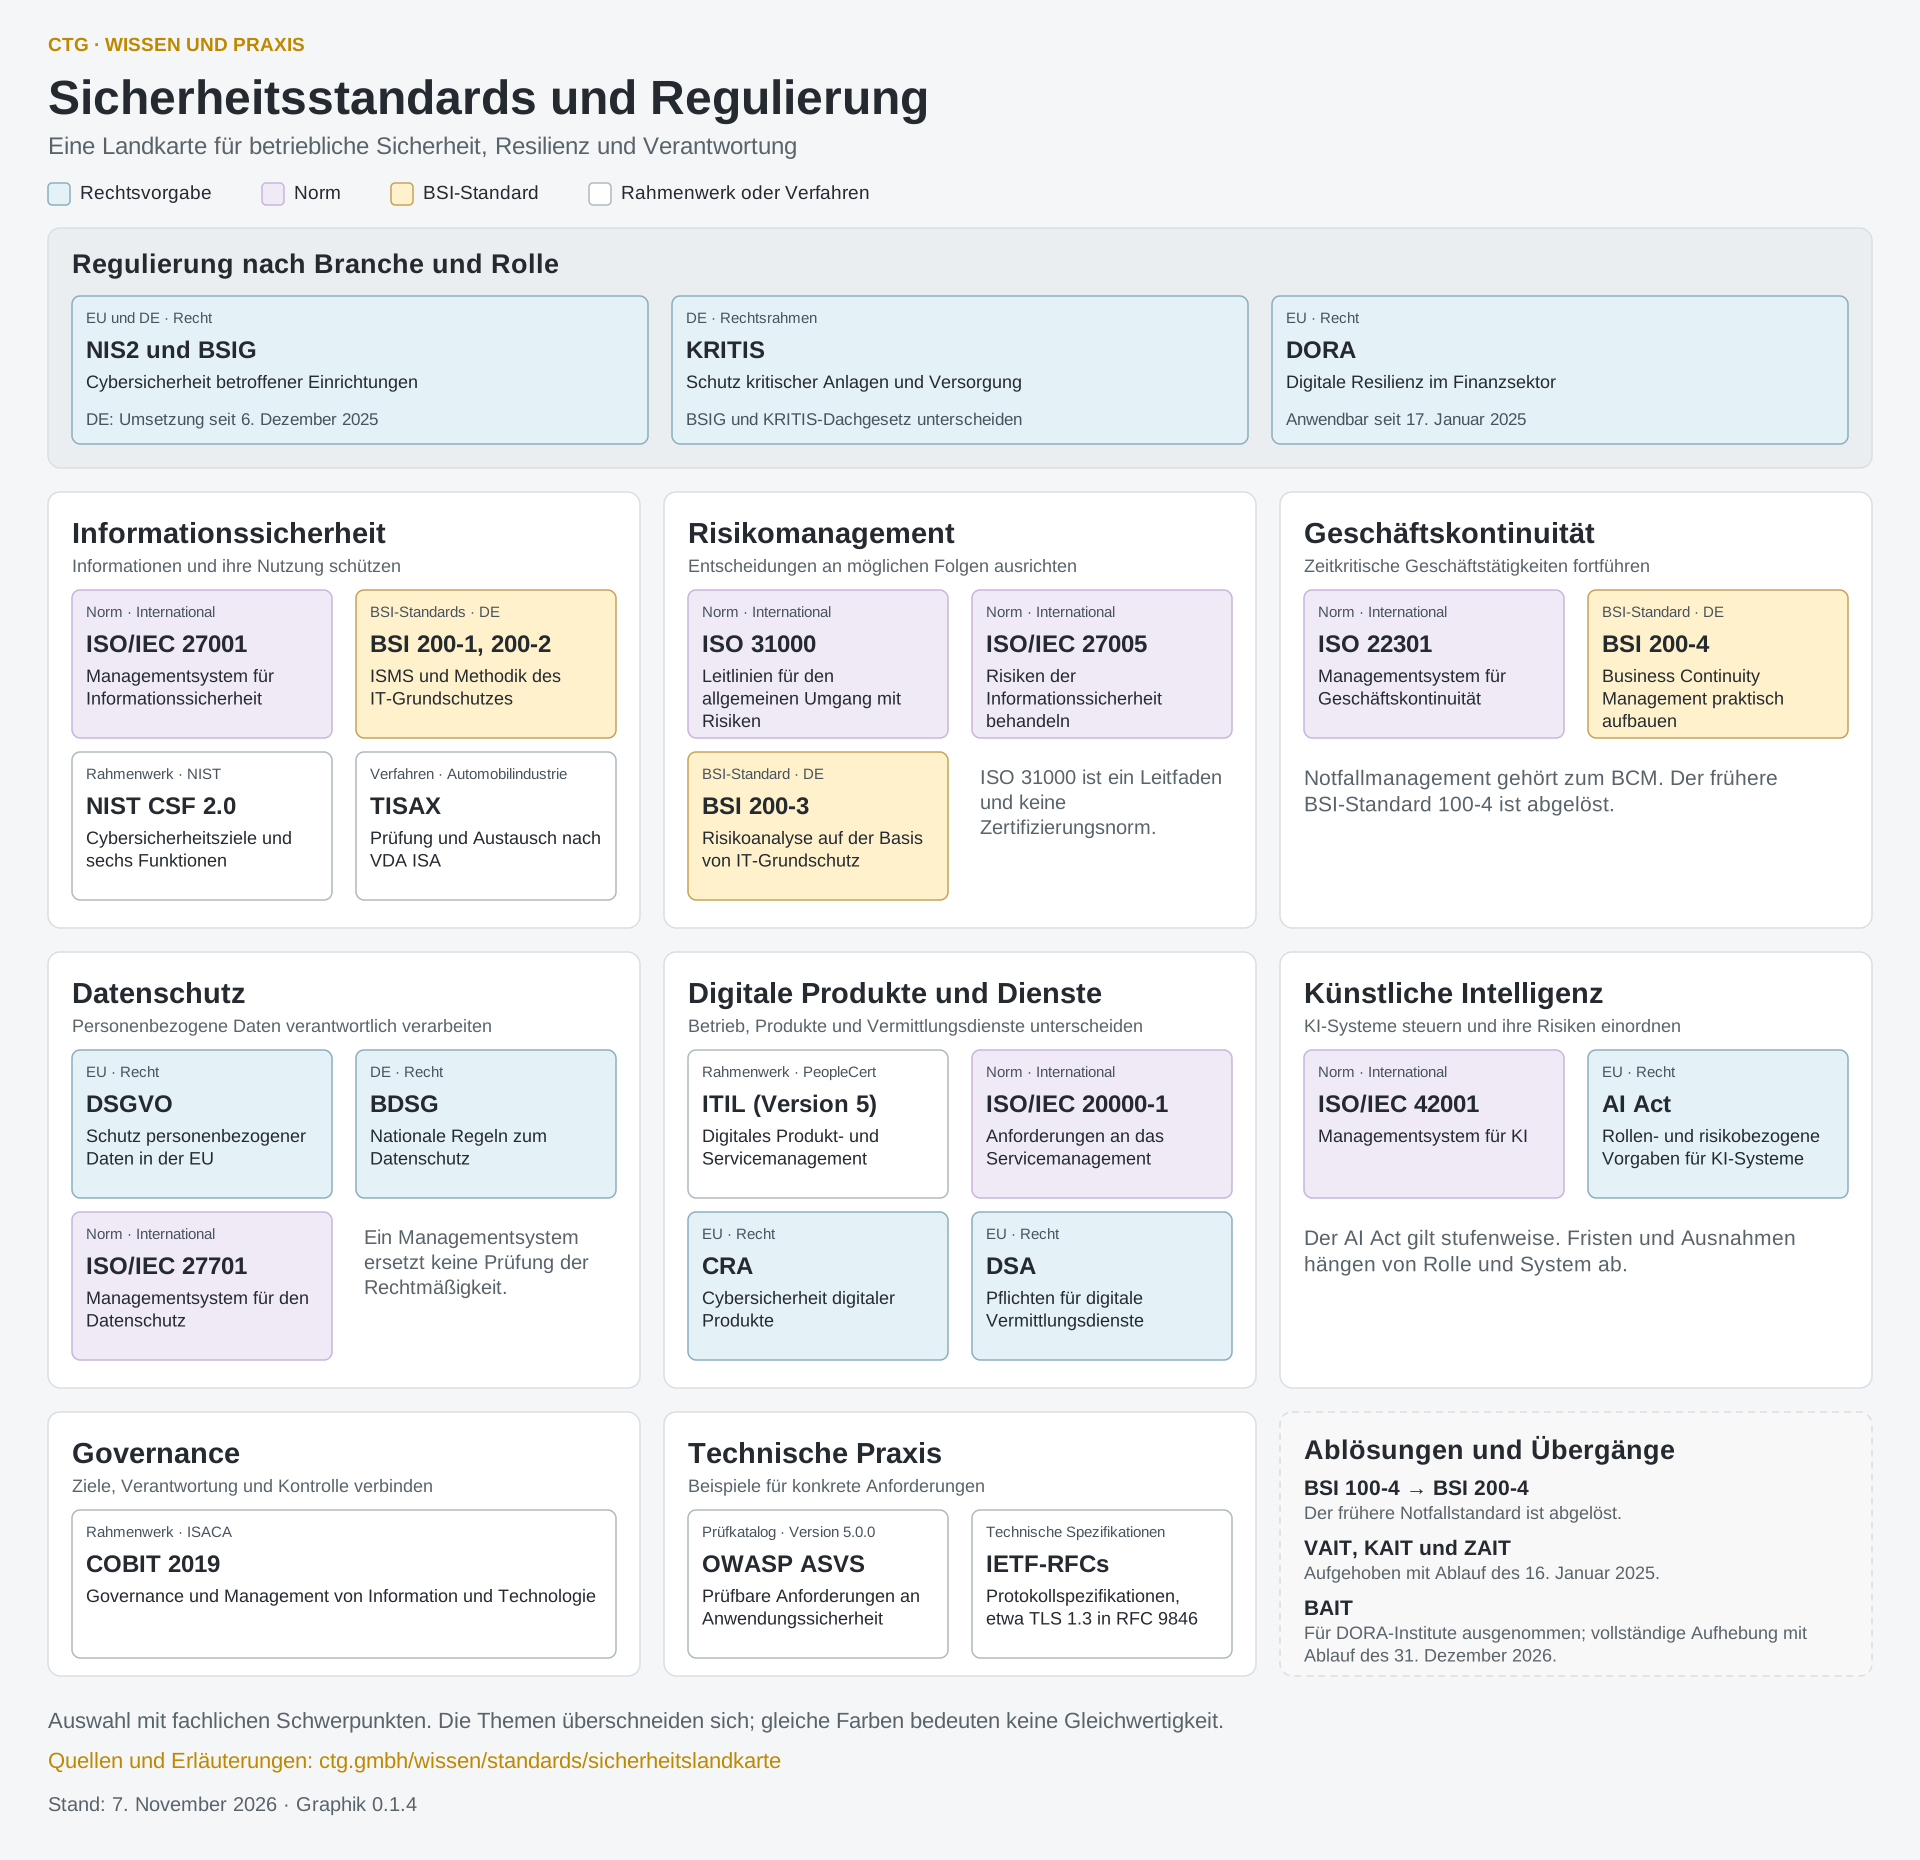
Die SVG-Vektorgraphik enthält bearbeitbare Texte und einzelne Objekte. Die draw.io-Datei läßt sich in diagrams.net als Diagramm bearbeiten: Kacheln verschieben, Beschriftungen ändern und Gruppen ergänzen. Das Quelldatenpaket als ZIP enthält beide Graphikformate, die gemeinsame Datengrundlage mit Quellen und den Generator für Graphikfassung 0.1.4.
ISO-Normen, BSI-Standards, europäische Gesetze und branchenspezifische Verfahren behandeln unterschiedliche Fragen. Unsere Landkarte ordnet sie nach ihren fachlichen Schwerpunkten. Sie verbindet Informationssicherheit, Risikomanagement und Geschäftskontinuität mit Datenschutz, digitalen Diensten, KI und Governance.
Die Themen überschneiden sich. Ein Finanzunternehmen muß beispielsweise seine Informationen schützen, Störungen bewältigen und die personenbezogenen Daten seiner Kunden rechtmäßig verarbeiten. Ein gemeinsamer betrieblicher Ablauf kann dabei mehrere Anforderungen erfüllen; deren jeweiliger Anwendungsbereich muß gesondert geklärt werden.
Informationssicherheit: Informationen verläßlich schützen
ISO/IEC 27001 beschreibt Anforderungen an ein Managementsystem für Informationssicherheit, kurz ISMS. Es verbindet Ziele, Verantwortlichkeiten und den Umgang mit Risiken. Die Norm gehört zur ISO/IEC-27000-Familie. Die BSI-Standards 200-1 und 200-2 erläutern ein ISMS und die Methodik des IT-Grundschutzes. Ein Unternehmen kann damit beispielsweise festlegen, wer Zugriffsrechte vergibt, welche Informationen besonders wichtig sind und wie die Wirksamkeit der Maßnahmen geprüft wird. ISO/IEC 27001, BSI 200-1 und BSI 200-2
Das NIST Cybersecurity Framework 2.0 beschreibt angestrebte Ergebnisse in sechs Funktionen: Govern, Identify, Protect, Detect, Respond und Recover. TISAX ist ein Prüf- und Austauschverfahren aus der Automobilindustrie; seine gemeinsame Bewertungsgrundlage ist der VDA ISA. Ein TISAX-Ergebnis und ein ISO-Zertifikat haben deshalb jeweils ihren eigenen Aussagegehalt und Geltungsbereich. NIST und ENX
Risikomanagement: Entscheidungen begründen
ISO 31000 gibt allgemeine Leitlinien für den Umgang mit Risiken. ISO/IEC 27005 wendet diese Perspektive auf Informationssicherheitsrisiken an. BSI 200-3 erläutert die Risikoanalyse auf der Basis von IT-Grundschutz. Ausgangspunkt ist eine konkrete Frage: Was kann unsere Ziele gefährden, welche Folgen hätte es und welche Behandlung ist angemessen? Die Antwort kann technische Maßnahmen, veränderte Abläufe oder eine bewußte Risikoentscheidung erfordern. ISO 31000 ist dabei ein Leitfaden und keine Zertifizierungsnorm. ISO 31000, ISO/IEC 27005 und BSI 200-3
Geschäftskontinuität: Bei Störungen handlungsfähig bleiben
ISO 22301 beschreibt ein Managementsystem für Geschäftskontinuität. BSI 200-4 unterstützt den praktischen Aufbau eines Business Continuity Managements, kurz BCM, und löst den früheren BSI-Standard 100-4 ab. Betrachtet werden zeitkritische Geschäftstätigkeiten, ihre Abhängigkeiten und Möglichkeiten der Fortführung oder Wiederherstellung. Notfallmanagement ist ein Teil dieses Zusammenhangs. Ein funktionierendes Backup hilft beispielsweise erst dann ausreichend, wenn auch Personal, Arbeitsplätze, Zuständigkeiten und die Reihenfolge der Wiederaufnahme geklärt sind. ISO 22301 und BSI 200-4
Datenschutz: Personenbezogene Daten verantwortlich verarbeiten
Die Datenschutz-Grundverordnung, kurz DSGVO, enthält europäische Vorgaben für die Verarbeitung personenbezogener Daten. Das Bundesdatenschutzgesetz, kurz BDSG, enthält nationale Regelungen. ISO/IEC 27701:2025 beschreibt ein eigenständiges Managementsystem für den Datenschutz. Es hilft, Verantwortlichkeiten und Abläufe systematisch zu organisieren. Ob eine konkrete Verarbeitung zulässig ist und die Rechte eines Betroffenen gewahrt werden, muß innerhalb dieses rechtlichen Rahmens beurteilt werden. DSGVO, BDSG und ISO/IEC 27701
Digitale Produkte und Dienste: Auf die eigene Rolle achten
ITIL (Version 5) gibt Orientierung für digitales Produkt- und Servicemanagement. ISO/IEC 20000-1 beschreibt Anforderungen an ein Servicemanagementsystem. Beide können dabei helfen, Leistungen verläßlich zu planen, zu erbringen und zu verbessern. Ein Beispiel ist der geordnete Umgang mit einer Störung: Meldung aufnehmen, Auswirkungen feststellen, Zuständigkeit klären und die Leistung wiederherstellen. PeopleCert und ISO/IEC 20000-1
Der Cyber Resilience Act, kurz CRA, betrifft Produkte mit digitalen Elementen und insbesondere deren Hersteller. Seine Meldepflichten nach Artikel 14 gelten seit dem 11. September 2026; die Hauptanforderungen gelten ab dem 11. Dezember 2027. Der Digital Services Act, kurz DSA, richtet sich an digitale Vermittlungsdienste, beispielsweise Hostinganbieter und Onlineplattformen. Für die Einordnung ist deshalb entscheidend, ob wir einen internen IT-Dienst betreiben, ein digitales Produkt bereitstellen oder als Vermittlungsdienst auftreten. Europäische Kommission zum CRA und zum DSA
KI: Management und gesetzliche Vorgaben zusammen betrachten
ISO/IEC 42001 beschreibt ein Managementsystem für die Entwicklung, Bereitstellung und Nutzung von KI. Der AI Act enthält gesetzliche Anforderungen, die unter anderem von der eigenen Rolle und den Risiken eines Systems abhängen. Seine Regelungen gelten stufenweise. Für einen konkreten Einsatz sind daher neben dem Zweck und der menschlichen Verantwortung auch die jeweils geltenden Fristen und Ausnahmen zu prüfen. ISO/IEC 42001 und Europäische Kommission: AI Act und aktueller Zeitplan
Governance und technische Praxis
COBIT 2019 verbindet die Governance und das Management von Information und Technologie mit den Zielen des Unternehmens. Es unterstützt die Frage, wer Entscheidungen trifft, wer Verantwortung trägt und wie Ergebnisse kontrolliert werden. Diese Führungsperspektive berührt alle Themen der Landkarte. ISACA
Auf technischer Ebene werden Anforderungen konkreter. Der OWASP Application Security Verification Standard, kurz ASVS, stellt prüfbare Sicherheitsanforderungen für Anwendungen bereit; die geprüfte Fassung ist 5.0.0. IETF-RFCs beschreiben unter anderem Internetprotokolle. Ein Beispiel ist TLS 1.3 in RFC 9846 für geschützte Verbindungen. Solche technischen Spezifikationen und Prüfkataloge ergänzen die Organisation der Sicherheit im Unternehmen. OWASP und RFC Editor
NIS2, KRITIS und DORA: Den Anwendungsbereich zuerst klären
Die deutsche Umsetzung der NIS2-Richtlinie ist seit dem 6. Dezember 2025 in Kraft. Für Unternehmen sind insbesondere die einschlägigen Regeln des BSI-Gesetzes maßgeblich. Die Einordnung beginnt bei der Art der Einrichtung, ihrer Tätigkeit und den gesetzlichen Größen- und Sonderregelungen. BSI und BSIG, § 28
KRITIS bezeichnet kritische Infrastrukturen und ist kein einzelner Sicherheitsstandard. Der Schutz kritischer Anlagen hat eine Cyberperspektive nach dem BSIG und eine übergreifende Resilienzperspektive. Das KRITIS-Dachgesetz ist seit dem 17. März 2026 in Kraft. Nach dem derzeitigen Hinweis des BBK hängen konkrete Betreiberpflichten auch von der noch zu erlassenden Rechtsverordnung zur Bestimmung kritischer Anlagen und den daran anknüpfenden Fristen ab. BBK: Fragen zum KRITIS-Dachgesetz
DORA gilt seit dem 17. Januar 2025 und betrifft die digitale operationale Resilienz im Finanzsektor. Die früheren BaFin-Rundschreiben müssen zeitlich differenziert eingeordnet werden: VAIT für Versicherungen, KAIT für Kapitalverwaltungsgesellschaften und ZAIT für Zahlungs- und E-Geld-Institute sind mit Ablauf des 16. Januar 2025 aufgehoben worden. Institute mit IKT-Risikomanagement nach DORA sind aus dem BAIT-Anwendungsbereich ausgenommen. Die vollständige Aufhebung der bankaufsichtlichen Anforderungen an die IT erfolgt mit Ablauf des 31. Dezember 2026. EIOPA und Deutsche Bundesbank
Ein praktischer Einstieg
Für ein mittelständisches Unternehmen bietet sich eine wichtige Leistung als Ausgangspunkt an. Welche Informationen und Systeme werden dafür benötigt? Welche personenbezogenen Daten werden verarbeitet? Welche Unterbrechung ist verkraftbar? Anschließend werden die einschlägigen gesetzlichen und vertraglichen Anforderungen sowie geeignete Normen und Methoden zugeordnet. So wird aus der Landkarte eine begründete Auswahl für den eigenen Betrieb.
Fachlicher Stand: 7. November 2026. Die Graphik zeigt eine Auswahl; für ein konkretes Vorhaben werden die einschlägige Normausgabe einschließlich ihrer Änderungen sowie der geltende Rechtsstand herangezogen. Die Quellen sind bei den jeweiligen Erläuterungen und in der Datengrundlage verknüpft.
Zu den Grundlagen über Standards · Zur Übersicht Wissen und Praxis